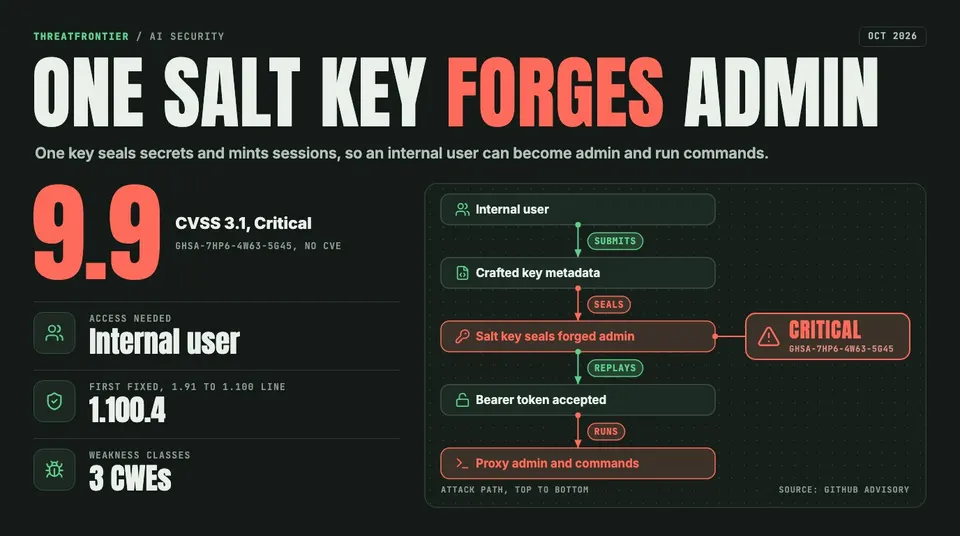
LiteLLM Salt-Key Flaw Lets Any Internal User Forge a Proxy Admin Token and Run Commands
A 9.9-rated GitHub advisory says LiteLLM's reused salt key lets an internal user become proxy admin and run commands. Two CVEs and another advisory landed too.
· 5 min