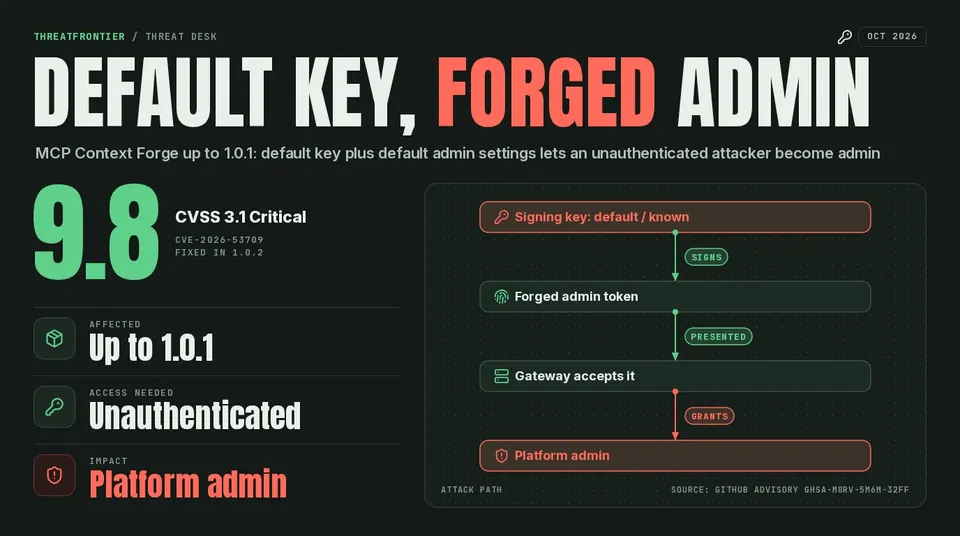
IBM MCP Context Forge's Default JWT Key Let Anyone Forge Admin Tokens (CVE-2026-53709)
MCP Context Forge up to 1.0.1 shipped a known default JWT signing key. With default admin settings, an unauthenticated attacker could gain platform admin. CVSS 9.8; fixed in 1.0.2.
· 7 min